
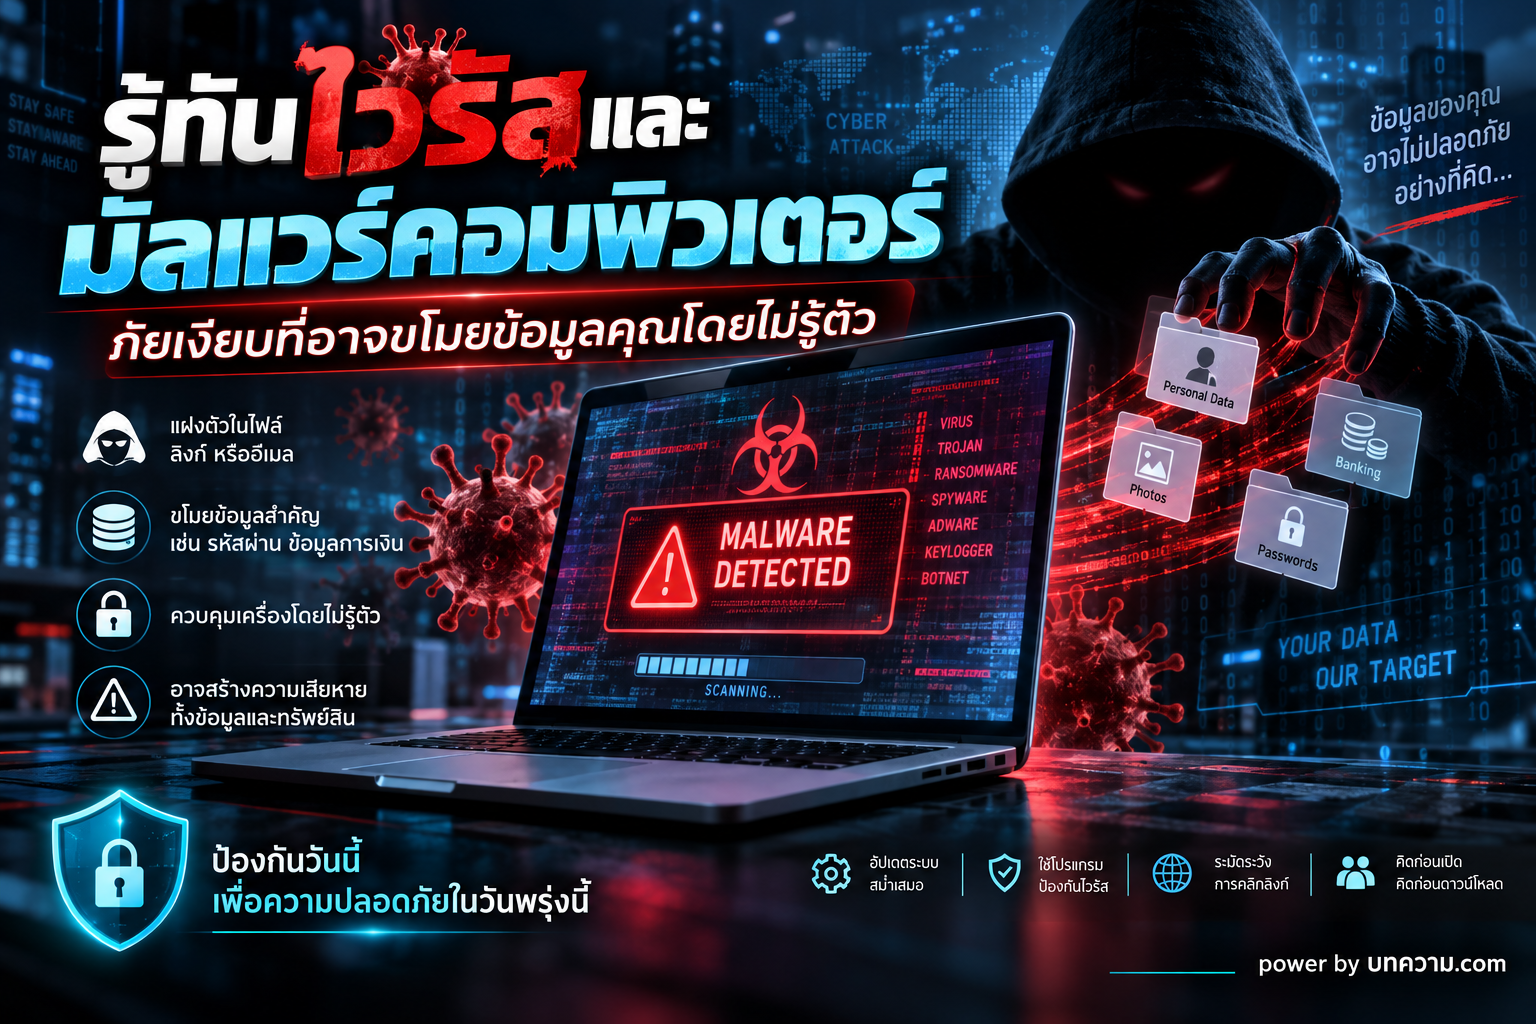
ทุกวันนี้เราใช้คอมพิวเตอร์และอินเทอร์เน็ตแทบตลอดเวลา ไม่ว่าจะเป็นการทำงาน เรียนออนไลน์ ซื้อสินค้า ทำธุรกรรมทางการเงิน หรือเก็บข้อมูลส่วนตัว แต่ในขณะเดียวกัน ภัยคุกคามทางไซเบอร์ก็พัฒนาขึ้นอย่างต่อเนื่อง
หนึ่งในภัยที่พบได้บ่อยคือ “มัลแวร์ (Malware)” ซึ่งสามารถแฝงตัวมากับอีเมล เว็บไซต์ โปรแกรมเถื่อน ไฟล์ดาวน์โหลด หรือแม้แต่ลิงก์ที่ดูเหมือนไม่มีอันตราย
เพียงแค่คลิกผิดครั้งเดียว อาจนำไปสู่การสูญเสียข้อมูล รหัสผ่าน เงินในบัญชี หรือข้อมูลสำคัญขององค์กรได้
ไวรัสกับมัลแวร์ ต่างกันอย่างไร?
หลายคนมักเรียกโปรแกรมอันตรายทุกชนิดว่า “ไวรัส” แต่ความจริงแล้ว ไวรัสคอมพิวเตอร์เป็นเพียงมัลแวร์ประเภทหนึ่ง
คำว่า Malware มาจาก “Malicious Software” หมายถึงซอฟต์แวร์ที่ถูกสร้างขึ้นเพื่อสร้างความเสียหาย ขโมยข้อมูล แอบควบคุมอุปกรณ์ หรือรบกวนการทำงานของระบบ
มัลแวร์มีหลายประเภท และแต่ละประเภทก็มีวิธีโจมตีแตกต่างกัน
1. Virus – ไวรัสคอมพิวเตอร์
ไวรัสมักแฝงตัวอยู่ในไฟล์หรือโปรแกรม เมื่อผู้ใช้งานเปิดไฟล์ ไวรัสจึงเริ่มทำงานและแพร่กระจายไปยังไฟล์อื่น
ผลกระทบที่อาจเกิดขึ้น ได้แก่ ไฟล์เสียหาย โปรแกรมทำงานผิดปกติ เครื่องช้าลง หรือระบบปฏิบัติการมีปัญหา
วิธีป้องกัน: หลีกเลี่ยงการเปิดไฟล์จากแหล่งที่ไม่น่าเชื่อถือ และใช้ระบบป้องกันไวรัสที่มีการอัปเดตฐานข้อมูลอย่างสม่ำเสมอ
2. Worm – หนอนคอมพิวเตอร์
Worm สามารถแพร่กระจายจากเครื่องหนึ่งไปยังอีกเครื่องหนึ่งผ่านเครือข่ายได้โดยอัตโนมัติ และในบางกรณีผู้ใช้อาจไม่ต้องเปิดไฟล์ใด ๆ เลย
หากเกิดการแพร่ระบาดในองค์กร Worm อาจทำให้ระบบเครือข่ายช้าลงหรือหยุดทำงานได้
วิธีป้องกัน: อัปเดตระบบปฏิบัติการและซอฟต์แวร์อยู่เสมอ พร้อมปิดบริการหรือพอร์ตเครือข่ายที่ไม่จำเป็น
3. Trojan – ม้าโทรจัน
Trojan เป็นมัลแวร์ที่ปลอมตัวเป็นโปรแกรมหรือไฟล์ปกติ เช่น โปรแกรมฟรี เกม โปรแกรมแต่งรูป หรือไฟล์เอกสาร
เมื่อผู้ใช้ติดตั้งหรือเปิดไฟล์ โปรแกรมอันตรายที่ซ่อนอยู่ก็จะเริ่มทำงาน
Trojan บางประเภทสามารถเปิดช่องทางให้ผู้โจมตีเข้าควบคุมคอมพิวเตอร์จากระยะไกลได้
วิธีป้องกัน: ดาวน์โหลดโปรแกรมจากเว็บไซต์หรือผู้พัฒนาที่น่าเชื่อถือ และหลีกเลี่ยงซอฟต์แวร์เถื่อนหรือไฟล์จากเว็บไซต์ไม่รู้จัก
4. Ransomware – มัลแวร์เรียกค่าไถ่
Ransomware ถือเป็นภัยไซเบอร์ที่สร้างความเสียหายอย่างรุนแรง เพราะเมื่อเข้าสู่เครื่องแล้ว อาจเข้ารหัสไฟล์ เช่น เอกสาร รูปภาพ ฐานข้อมูล หรือไฟล์งานสำคัญ ก่อนเรียกร้องเงินเพื่อแลกกับการกู้คืนข้อมูล
แม้จ่ายเงินแล้ว ก็ไม่ได้หมายความว่าจะได้รับข้อมูลกลับคืนเสมอไป
วิธีป้องกันที่สำคัญที่สุด: สำรองข้อมูลเป็นประจำ และควรมีสำเนาที่แยกออกจากเครื่องหลักหรือระบบเครือข่าย เพื่อป้องกันไม่ให้ข้อมูลสำรองถูกเข้ารหัสไปพร้อมกัน
5. Spyware – โปรแกรมสายลับ
Spyware ถูกออกแบบมาเพื่อแอบติดตามพฤติกรรมของผู้ใช้งาน เช่น เว็บไซต์ที่เข้าใช้ ข้อมูลส่วนตัว หรือกิจกรรมต่าง ๆ บนเครื่อง
บางชนิดสามารถส่งข้อมูลกลับไปยังผู้ไม่หวังดีโดยที่เจ้าของเครื่องไม่รู้ตัว
วิธีป้องกัน: ระวังโปรแกรมฟรีหรือส่วนเสริมของเบราว์เซอร์ที่ไม่น่าเชื่อถือ และตรวจสอบสิทธิ์ที่โปรแกรมร้องขอก่อนติดตั้ง
6. Keylogger – โปรแกรมดักจับการพิมพ์
Keylogger สามารถบันทึกสิ่งที่ผู้ใช้พิมพ์บนแป้นพิมพ์ เช่น
- Username
- Password
- ข้อความส่วนตัว
- ข้อมูลบัตรหรือข้อมูลทางการเงิน
หากผู้ไม่หวังดีได้ข้อมูลเหล่านี้ไป อาจนำไปใช้ยึดบัญชีหรือก่อให้เกิดความเสียหายทางการเงินได้
วิธีป้องกัน: เปิดใช้การยืนยันตัวตนหลายขั้นตอน เช่น Two-Factor Authentication (2FA) หรือ Multi-Factor Authentication (MFA) และไม่ติดตั้งโปรแกรมจากแหล่งที่ไม่น่าเชื่อถือ
7. Adware – โปรแกรมโฆษณารบกวน
เคยเปิดคอมพิวเตอร์แล้วมีโฆษณาเด้งขึ้นมาไม่หยุด หรือเปิดเว็บไซต์แล้วถูกพาไปหน้าแปลก ๆ หรือไม่?
อาการเหล่านี้อาจเกิดจาก Adware
แม้บางประเภทจะเน้นแสดงโฆษณา แต่บางครั้งก็อาจเกี่ยวข้องกับการติดตามพฤติกรรมของผู้ใช้งาน หรือพาไปยังเว็บไซต์ที่มีความเสี่ยง
8. Rootkit – มัลแวร์ซ่อนตัวในระบบ
Rootkit ถูกออกแบบมาเพื่อซ่อนการทำงานของผู้โจมตีหรือมัลแวร์อื่น ๆ ภายในระบบ ทำให้ตรวจพบได้ยาก
หากผู้โจมตีได้รับสิทธิ์ระดับสูงในเครื่อง อาจสามารถแก้ไขระบบ ติดตั้งโปรแกรมเพิ่มเติม หรือหลบเลี่ยงระบบรักษาความปลอดภัยได้
Rootkit จึงถือเป็นภัยที่ต้องใช้เครื่องมือและความรู้เฉพาะทางในการตรวจสอบ
9. Botnet – เปลี่ยนคอมพิวเตอร์ของเราให้เป็น “เครื่องมือของแฮกเกอร์”
คอมพิวเตอร์ที่ติดมัลแวร์บางชนิดอาจถูกควบคุมจากระยะไกล และกลายเป็นส่วนหนึ่งของเครือข่ายที่เรียกว่า Botnet
ผู้โจมตีสามารถสั่งให้อุปกรณ์จำนวนมากทำงานพร้อมกัน เช่น ส่งสแปม กระจายมัลแวร์ หรือโจมตีระบบออนไลน์
ที่น่ากังวลคือ เจ้าของเครื่องอาจไม่รู้เลยว่าอุปกรณ์ของตัวเองกำลังถูกนำไปใช้งาน
สัญญาณเตือนว่าเครื่องอาจติดมัลแวร์
หากคอมพิวเตอร์ของคุณเริ่มมีอาการต่อไปนี้ ควรเพิ่มความระมัดระวัง
- เครื่องช้าผิดปกติโดยไม่ทราบสาเหตุ
- โปรแกรมเปิดหรือปิดเอง
- มีโฆษณาหรือหน้าต่างแปลก ๆ เด้งขึ้นมาบ่อยครั้ง
- หน้าแรกหรือ Search Engine ของเบราว์เซอร์เปลี่ยนไปเอง
- พบโปรแกรมที่ไม่เคยติดตั้ง
- โปรแกรมรักษาความปลอดภัยถูกปิดเอง
- ไฟล์หาย เปิดไม่ได้ หรือถูกเปลี่ยนนามสกุล
- พื้นที่จัดเก็บหรือการใช้งานอินเทอร์เน็ตเพิ่มขึ้นผิดปกติ
- มีการเข้าสู่ระบบบัญชีจากอุปกรณ์หรือสถานที่ที่ไม่รู้จัก
- เพื่อนหรือผู้ร่วมงานได้รับข้อความแปลก ๆ จากบัญชีของเรา
อาการเหล่านี้ไม่ได้หมายความว่าติดมัลแวร์เสมอไป แต่ถือเป็นสัญญาณที่ควรตรวจสอบทันที
10 วิธีป้องกันไวรัสและมัลแวร์
การป้องกันที่ดีไม่จำเป็นต้องซับซ้อน เพียงสร้างนิสัยในการใช้งานคอมพิวเตอร์อย่างปลอดภัย
1. อัปเดตระบบปฏิบัติการและโปรแกรมอยู่เสมอ
การอัปเดตมักมีการแก้ไขช่องโหว่ด้านความปลอดภัยที่ผู้โจมตีสามารถนำมาใช้ได้
2. ใช้ระบบป้องกันมัลแวร์ที่น่าเชื่อถือ
และเปิดระบบตรวจสอบแบบเรียลไทม์หากมีให้ใช้งาน
3. อย่าคลิกลิงก์ที่ไม่น่าไว้วางใจ
โดยเฉพาะข้อความที่เร่งให้ “ยืนยันบัญชีทันที” “รับเงินฟรี” หรือ “คลิกก่อนบัญชีถูกระงับ”
4. ตรวจสอบไฟล์แนบก่อนเปิด
แม้อีเมลจะดูเหมือนส่งมาจากคนรู้จัก ก็ยังควรตรวจสอบหากข้อความหรือไฟล์ดูผิดปกติ
5. หลีกเลี่ยงโปรแกรมเถื่อนและซอฟต์แวร์ Crack
เพราะเป็นหนึ่งในช่องทางที่มัลแวร์สามารถถูกฝังมาพร้อมกับตัวติดตั้งได้
6. ใช้รหัสผ่านที่ไม่ซ้ำกันในแต่ละบัญชี
หากเว็บไซต์หนึ่งเกิดข้อมูลรั่วไหล ผู้โจมตีจะไม่สามารถนำรหัสผ่านเดียวกันไปลองกับทุกบัญชีได้ง่าย ๆ
7. เปิดใช้ 2FA หรือ MFA
แม้รหัสผ่านหลุด ผู้โจมตีก็ยังต้องผ่านขั้นตอนยืนยันเพิ่มเติม
8. สำรองข้อมูลเป็นประจำ
โดยเฉพาะเอกสารสำคัญ รูปภาพ ฐานข้อมูล และไฟล์งาน
9. ใช้บัญชีผู้ใช้งานที่มีสิทธิ์เท่าที่จำเป็น
หลีกเลี่ยงการใช้สิทธิ์ Administrator ตลอดเวลา หากไม่จำเป็น
10. คิดก่อนคลิกทุกครั้ง
ระบบรักษาความปลอดภัยที่ดีที่สุดก็อาจช่วยไม่ได้ หากผู้ใช้งานอนุญาตให้โปรแกรมอันตรายทำงานด้วยตัวเอง
เตือนภัย! หากสงสัยว่าคอมพิวเตอร์ติดมัลแวร์ ควรทำอย่างไร?
สิ่งสำคัญคือ อย่ารีบกรอกรหัสผ่านหรือทำธุรกรรมสำคัญผ่านเครื่องที่สงสัยว่าติดมัลแวร์
ควรดำเนินการดังนี้
- ตัดการเชื่อมต่ออินเทอร์เน็ตหรือเครือข่าย หากสงสัยว่ามัลแวร์กำลังแพร่กระจายหรือส่งข้อมูลออก
- ใช้เครื่องมือรักษาความปลอดภัยที่เชื่อถือได้เพื่อตรวจสอบระบบ
- เปลี่ยนรหัสผ่านของบัญชีสำคัญจากอุปกรณ์ที่ปลอดภัย
- ตรวจสอบประวัติการเข้าสู่ระบบของอีเมล โซเชียลมีเดีย และบัญชีสำคัญ
- หากเป็นเครื่องของบริษัท ให้แจ้งฝ่าย IT หรือผู้ดูแลระบบทันที
- หากไฟล์สำคัญได้รับผลกระทบ อย่ารีบลบหรือแก้ไขหลักฐานก่อนประเมินสถานการณ์
- หากเกี่ยวข้องกับข้อมูลทางการเงิน ให้ตรวจสอบบัญชีและติดต่อผู้ให้บริการที่เกี่ยวข้องโดยเร็ว
ก่อนคลิก…คิดสักนิด
ภัยไซเบอร์ไม่ได้เริ่มต้นจาก “แฮกเกอร์เจาะระบบ” เสมอไป
หลายครั้งมันเริ่มจากสิ่งเล็ก ๆ เช่น
อีเมลหนึ่งฉบับ
ไฟล์แนบหนึ่งไฟล์
โปรแกรมเถื่อนหนึ่งตัว
หรือลิงก์เพียงหนึ่งคลิก
เทคโนโลยีช่วยป้องกันเราได้มาก แต่สิ่งที่สำคัญไม่แพ้กันคือ ความรู้และความระมัดระวังของผู้ใช้งาน
จำไว้ว่า
ไม่แน่ใจ = อย่าคลิก
ไม่รู้จัก = อย่าดาวน์โหลด
ดูผิดปกติ = ตรวจสอบก่อนเสมอ
เพราะในโลกออนไลน์ การป้องกันก่อนเกิดเหตุ ย่อมง่ายกว่าการกู้คืนข้อมูลหลังจากความเสียหายเกิดขึ้นแล้ว

Leave a Reply